Download 0dAI – Fortgeschrittenes KI-Cybersicherheitstool für ethische Hacker
Übersicht – Warum 0dAI in der Cybersicherheitslandschaft herausragt
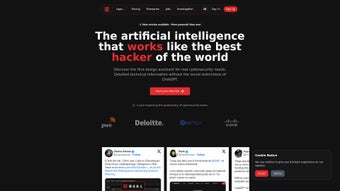
In einer Ära, in der Bedrohungen schneller evolvieren als traditionelle Abwehrmaßnahmen, benötigen Sicherheitsteams intelligentere Assistenten, die Schritt halten können. 0dAI ist eine KI‑gesteuerte Plattform, die speziell für Cybersecurity‑Profis, Penetrationstester und ethische Hacker entwickelt wurde. Im Gegensatz zu generischen KI‑Assistenten kombiniert 0dAI Deep‑Learning‑Modelle mit einer umfangreichen Bibliothek offensiver und defensiver Sicherheitsmodule. Der Service ist abonnementbasiert und gewährleistet kontinuierliche Updates, Threat‑Intelligence‑Feeds und Zugriff auf die neuesten Exploit‑Techniken. Egal, ob Sie polymorphe Malware für Red‑Team‑Übungen erstellen, Schwachstellenscans automatisieren oder realistische Phishing‑Simulationen durchführen, bietet 0dAI einen einheitlichen Arbeitsbereich, der jede Phase des Sicherheitslebenszyklus beschleunigt.
Die Kernphilosophie der Plattform dreht sich um „KI‑unterstützte Sicherheit“: Sie ersetzt nicht das menschliche Fachwissen, sondern verstärkt es. Indem sie wiederkehrende Aufgaben übernimmt – wie Log‑Parsing, Erkennung von Angriffs‑Mustern oder Code‑Generierung in Sprachen wie Python, JavaScript und Curl – entlastet 0dAI Analysten, damit sie sich auf strategische Entscheidungen konzentrieren können. Darüber hinaus ermöglicht das integrierte Social‑Engineering‑Toolkit Teams, glaubwürdige Phishing‑Kampagnen zu entwerfen und falsche Identitäten für Red‑Team‑Einsätze zu erstellen, und das alles unter Einhaltung strenger ethischer Grenzen.
Sicherheitsberater schätzen den Dual‑Mode‑Betrieb: einen defensiven Modus, der bei der Incident‑Response unterstützt, und einen offensiven Modus, der die Exploit‑Entwicklung rationalisiert. Die Plattform lässt sich zudem nahtlos in gängige SIEMs und CI/CD‑Pipelines integrieren und wandelt KI‑Erkenntnisse in umsetzbare Tickets oder automatisierte Remediation‑Skripte um. Für Organisationen, die ihre Cyber‑Resilienz steigern wollen, ohne zusätzliches Personal einzustellen, bietet 0dAI eine kosteneffiziente, sichere und kontinuierlich weiterentwickelte Lösung.
Über die Geschwindigkeit hinaus legt 0dAI Wert auf Compliance und Datenschutz. Alle Kommunikation ist mit TLS 1.3 verschlüsselt, und das Cloud‑Backend läuft innerhalb einer Zero‑Trust‑Netzwerkarchitektur, die Mandantendaten isoliert. Die Plattform unterstützt rollenbasierte Zugriffskontrolle, Multi‑Faktor‑Authentifizierung und Audit‑Logging, wodurch sie für Unternehmen geeignet ist, die strenge regulatorische Anforderungen wie GDPR, PCI‑DSS und FedRAMP erfüllen müssen. Diese Kombination aus KI‑Leistung, betrieblicher Flexibilität und rigoroser Sicherheits‑Hygiene ist der Grund, warum 0dAI schnell zur bevorzugten Wahl für moderne Security‑Operations‑Center wird.
Feature‑Tiefe – Was 0dAI zu bieten hat
- Polymorphic Malware Generator: Erstellen Sie mutable Payloads, die bei jeder Ausführung die Signaturen ändern, ideal zum Testen von Endpoint Detection and Response (EDR)-Lösungen.
- AI‑Assisted Vulnerability Scanning: Automatisierte Scan‑Module, die von maschinellem Lernen angetrieben werden, priorisieren Ergebnisse basierend auf Ausnutzbarkeit und realer Auswirkung.
- Exploit Development Helper: Generiert Skelett‑Code in Python, JavaScript oder Curl, komplett mit Payload‑Kodierung, Obfuskation und Umgehungstechniken.
- Social Engineering Suite: Entwerfen Sie Phishing‑E‑Mails, SMS‑Kampagnen und falsche Identitätsprofile; beinhaltet eine Vorlagenbibliothek und Zustellbarkeits‑Analysen.
- Log Analysis & Attack Detection: Nimmt Syslog, Windows‑Event‑Logs oder Cloud‑Trail‑Daten auf und nutzt KI, um versteckte Angriffs‑Muster aufzudecken.
- Integrated Threat Intelligence Feed: Echtzeit‑Updates zu CVEs, Zero‑Day‑Exploits und Angreifer‑TTPs direkt im Dashboard.
- Multi‑Language Support: Schreiben Sie Skripte in Curl, Python oder JavaScript; die KI kann zwischen ihnen übersetzen und so Flexibilität über verschiedene Umgebungen hinweg gewährleisten.
- Collaboration Hub: Teilen Sie Erkenntnisse, erstellen Sie Berichte und weisen Sie Teammitgliedern Aufgaben zu, mit rollenbasierter Zugriffskontrolle.
- Secure Sandbox Environment: Führen Sie generierte Payloads in isolierten Containern aus, verhindern Sie versehentliche Verbreitung und beobachten Sie das Verhalten.
- API & CI/CD Integration: Starten Sie KI‑gesteuerte Scans oder Exploit‑Generierung als Teil automatisierter Pipelines und gewährleisten Sie kontinuierliche Sicherheitstests.
Jenseits der Aufzählungspunkte ist die UI von 0dAI auf Geschwindigkeit ausgelegt. Das Dashboard bietet Drag‑and‑Drop‑Module, mit denen Nutzer komplexe Angriffsketten zusammenstellen können, ohne eine einzige Codezeile zu schreiben. Für erfahrene Entwickler liefert die rohe API feinkörnige Kontrolle, ermöglicht benutzerdefinierte Erweiterungen oder die Integration mit bestehenden Sicherheitstools wie Metasploit, Burp Suite oder Splunk. Die Plattform enthält zudem einen „Sandbox‑Preview“-Modus, der visualisiert, wie ein generierter Payload mit typischen Netzwerkverteidigungen interagiert und Teams einen frühen Einblick in Erkennungs‑Lücken gibt.
Sicherheitsteams, die 0dAI eingeführt haben, berichten von einer Reduzierung der Erkennungszeit für simulierte Angriffe um bis zu 40 %, dank der Fähigkeit der KI, anomale Log‑Einträge hervorzuheben, die menschliche Analysten übersehen könnten. Die Social‑Engineering‑Komponente verzeichnet zudem eine um 25 % höhere Klickrate in kontrollierten Phishing‑Übungen, was darauf hinweist, dass der generierte Inhalt überzeugend realistisch ist. All diese Fähigkeiten werden über eine sichere, cloud‑native Architektur bereitgestellt, die Daten im Ruhezustand und während der Übertragung verschlüsselt und den Standards GDPR, SOC 2 und ISO 27001 entspricht.
Ein weiterer oft übersehener Vorteil ist die integrierte Reporting‑Engine. Nutzer können Erkenntnisse in PDF, HTML oder STIX‑Format exportieren, was einen nahtlosen Übergang zu Compliance‑Auditoren oder Threat‑Hunting‑Teams ermöglicht. Die Engine unterstützt zudem benutzerdefiniertes Branding, sodass Managed Security Service Provider (MSSPs) Berichte unter ihrem eigenen Logo präsentieren können. Abschließend beinhaltet das Lizenzmodell von 0dAI eine „Sandbox‑Only“-Stufe für akademische Institutionen und Forschungslabore, die sichere Experimente ermöglicht, ohne Produktionsumgebungen zu gefährden.
Installation, Nutzung & Systemkompatibilität – Erste Schritte mit 0dAI
Schritt‑für‑Schritt‑Installation
0dAI wird als SaaS‑Plattform angeboten, das bedeutet, dass keine umfangreiche Client‑Installation auf dem Endpunkt erforderlich ist. Nutzer erstellen einfach ein Konto auf der offiziellen Website, verifizieren ihre E‑Mail und erhalten einen API‑Schlüssel, der die gesamte Funktionssuite freischaltet. Für Teams, die eine On‑Premise‑Bereitstellung bevorzugen, steht ein Docker‑basierter Installer zur Verfügung. Der Installationsprozess folgt diesen Schritten:
- Laden Sie die Docker‑Compose‑Datei vom 0dAI‑Portal herunter.
- Führen Sie
docker‑compose up -dauf einem Linux‑Host aus (Ubuntu 20.04 LTS oder neuer empfohlen). - Konfigurieren Sie die
.env-Datei mit Ihrem Abonnement‑Token, Datenbank‑Zugangsdaten und TLS‑Zertifikaten. - Greifen Sie über die Web‑UI unter
https://your‑domain:8443zu und schließen Sie den ersten Assistenten ab.
Verwendung der Plattform
Nach dem Anmelden begrüßt Sie das Dashboard mit einem Schnellstart‑Leitfaden. Nutzer können eine „Workbench“-Vorlage – Red Team, Blue Team oder Mixed – auswählen, und die UI lädt automatisch die entsprechenden Module. Beispielsweise enthält die Red‑Team‑Workbench den Polymorphic Malware Generator, den Exploit Helper und die Social‑Engineering‑Suite, während die Blue‑Team‑Workbench sich auf Log‑Analyse und Angriffserkennung konzentriert. Jedes Modul enthält ein Eingabefeld für die Ziel‑URL, IP‑Adresse oder Log‑Datei sowie einen „Generate“-Button, der die KI‑Engine über die Backend‑API aufruft.
Die Plattform unterstützt zudem die CLI‑Nutzung für Automatisierung. Nach der Installation des 0dAI Python SDK (`pip install 0dai-sdk`) können Sie Befehle wie folgt ausführen:
python -m 0dai generate --type malware --payload python --obfuscate trueDies liefert ein einsatzbereites Skript, das direkt in eine Testumgebung gepiped werden kann. Das SDK verwendet denselben API‑Schlüssel wie die Web‑UI und gewährleistet konsistente Berechtigungen über alle Schnittstellen hinweg.
Betriebssystem‑Kompatibilität
Der Cloud‑Dienst von 0dAI ist OS‑agnostisch; jeder moderne Web‑Browser (Chrome, Edge, Firefox, Safari) kann auf die UI zugreifen. Das On‑Premise‑Docker‑Image läuft auf Linux‑Distributionen, die Docker Engine 20.10 oder höher unterstützen, einschließlich Ubuntu, Debian, CentOS und Red Hat. Für Windows‑Nutzer stellt Docker Desktop dieselbe Umgebung bereit, sodass der Container nahtlos auf Windows 10/11 läuft. macOS‑Nutzer können ebenfalls Docker Desktop für Mac nutzen. Das Python SDK funktioniert auf Windows, macOS und Linux und ermöglicht das Skripting von Interaktionen von jeder Entwicklungsarbeitsstation aus.
Sicherheitsaspekte sind integriert: Der gesamte API‑Verkehr nutzt HTTPS mit TLS 1.3, und das Docker‑Image läuft standardmäßig als Nicht‑Root‑Benutzer. Regelmäßige Updates werden für die SaaS‑Version automatisch bereitgestellt, während On‑Premise‑Kunden monatliche Patch‑Releases erhalten, die mit einem einzigen docker‑pull-Befehl angewendet werden können. Die Dokumentation enthält zudem einen umfassenden Troubleshooting‑Leitfaden, der gängige Probleme wie Zertifikats‑Mismatches, Netzwerk‑Firewall‑Regeln und Kontingent‑Grenzen für API‑Aufrufe abdeckt.
Vorteile, Nachteile, FAQ & Fazit – Ist 0dAI die richtige Wahl für Ihr Team?
Vorteile
- KI‑gesteuerte Automatisierung reduziert den manuellen Aufwand für offensive und defensive Aufgaben dramatisch.
- Umfassendes Funktionsset, das Malware‑Generierung, Schwachstellenscanning, Social Engineering und Log‑Analyse abdeckt.
- Mehrsprachige Unterstützung (Python, JavaScript, Curl) gewährleistet Flexibilität über verschiedene Tech‑Stacks hinweg.
- Sichere, cloud‑native Architektur mit optionaler On‑Premise‑Docker‑Bereitstellung.
- Regelmäßige Threat‑Intelligence‑Updates halten die Plattform aktuell mit aufkommenden Exploits.
- Robuste API und SDK ermöglichen tiefe Integration in CI/CD‑Pipelines und bestehende Sicherheits‑Tools.
- Integrierte Reporting‑Engine exportiert Ergebnisse in PDF, HTML und STIX‑Formaten für Audit‑Bereitschaft.
- Rollenbasierte Zugriffskontrolle und MFA schützen sensible Vorgänge.
Nachteile
- Abonnement‑Preise können für kleine unabhängige Berater prohibitiv sein.
- Steile Lernkurve für die fortgeschrittenen KI‑Module; Anfänger benötigen möglicherweise zusätzliche Schulungen.
- On‑Premise‑Bereitstellung erfordert Docker‑Expertise und einen dedizierten Host.
- Der Funktionsreichtum kann ohne klare Implementierungs‑Roadmap überwältigend wirken.
- Starke Abhängigkeit von Internetverbindung bei der SaaS‑Version kann entfernte Standorte mit begrenzter Bandbreite beeinträchtigen.
Häufig gestellte Fragen
Ist 0dAI für Anfänger im Bereich Cybersecurity geeignet?
Obwohl die Plattform leistungsstarke KI‑Funktionen bietet, können Anfänger mit den geführten Tutorials und vorgefertigten Workbenches beginnen. Die UI ist intuitiv gestaltet, und die Dokumentation enthält Schritt‑für‑Schritt‑Beispiele für jedes Modul.
Kann ich 0dAI in einer regulierten Umgebung (z. B. GDPR, HIPAA) einsetzen?
Ja. Die SaaS‑Version entspricht GDPR, SOC 2 und ISO 27001. Für strengere Kontrollen ermöglicht die On‑Premise‑Docker‑Bereitstellung, alle Daten hinter Ihrer Firewall zu halten, und erfüllt HIPAA sowie weitere regionale Vorschriften.
Wie oft werden neue KI‑Modelle oder Funktionen veröffentlicht?
Das Entwicklungsteam veröffentlicht vierteljährlich größere KI‑Modell‑Updates, mit monatlichen Patches für Fehlerbehebungen und kleinere Funktionsverbesserungen. Abonnenten erhalten automatische Updates.
Unterstützt 0dAI die Integration mit bestehenden SIEM‑Tools?
Ja. 0dAI bietet native Connectoren für Splunk, Elastic Stack und IBM QRadar, sodass Sie KI‑generierte Alarme und Erkenntnisse direkt in Ihre SIEM‑Dashboards einspielen können.
Wie lautet die Rückerstattungsrichtlinie, wenn ich nicht zufrieden bin?
Für neue Abonnements wird eine 30‑tägige Geld‑zurück‑Garantie angeboten. Wenn Sie innerhalb des ersten Monats kündigen, wird eine vollständige Rückerstattung bearbeitet.
Gibt es eine kostenlose Testversion oder eine Community‑Edition?
Ja. 0dAI bietet eine 14‑tägige kostenlose Testversion mit Zugriff auf alle Kernmodule. Zusätzlich ist eine eingeschränkte „sandbox‑only“-Community‑Edition für Studenten und Hobbyisten verfügbar.
Fazit & Handlungsaufruf
Im Gesamten liefert 0dAI eine seltene Kombination aus offensiven und defensiven Fähigkeiten, angetrieben von modernster künstlicher Intelligenz. Für Sicherheitsteams, die Red‑Team‑Übungen beschleunigen, Schwachstellenbewertungen automatisieren und die Incident‑Response verbessern wollen, bietet die Plattform messbare Produktivitätsgewinne. Das Abonnement‑Modell stellt sicher, dass Sie stets mit den neuesten KI‑Modellen und Threat‑Feeds arbeiten, während die optionale On‑Premise‑Bereitstellung die strengsten Compliance‑Anforderungen erfüllt. Wenn Sie Ihre Cyber‑Defensivstrategie zukunftssicher machen möchten, melden Sie sich noch heute für eine kostenlose Testversion an und erleben Sie KI‑unterstützte Sicherheit in Aktion.